В постоянно развивающемся мире веб-разработки, где строки кода формируют цифровую реальность, три краеугольных камня — проверка, аутентификация и авторизация — стоят на страже безопасности и функциональности. Эти концепции, хотя и лишены причудливых метафор, обладают врожденной силой, которая укрепляет современные веб-приложения. Давайте углубимся в эти концепции, вооружившись знаниями и легким легкомыслием.
Проверка: обеспечение целостности данных
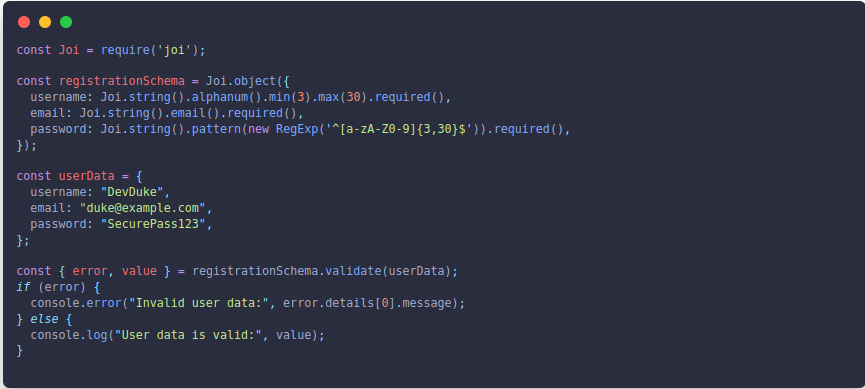
Хорошо, давайте представим, что вы играете со своими любимыми строительными кубиками. Представьте, что вы хотите построить действительно крутую башню, но хотите использовать только блоки правильной формы и цвета. Вам бы не хотелось, чтобы в вашей башне были сломанные или странно выглядящие блоки, верно?
Теперь, когда мы создаем что-то на компьютере, мы используем что-то вроде строительных блоков, называемых «данными». Этими данными могут быть имена, возраст или пароли. Как и в случае с вашими многоэтажками, мы хотим, чтобы эти данные были правильными и не перепутались.
В мире компьютерной магии есть суперумный помощник по имени Валидация. Думайте о валидации как о супергерое, который проверяет каждый фрагмент данных, чтобы убедиться, что он верен и подходит. Это как иметь кого-то, кто знает все о блоках и пропускает только нужные.
И именно поэтому проверка является своего рода хранителем достоверных данных: она следит за тем, чтобы все было правильно, а ваш компьютерный мир оставался потрясающим и не перепутанным, как головоломка с неправильными деталями. Давайте посмотрим на его реализацию ниже:
Аутентификация: проверка личности пользователя с помощью Bcrypt
Представьте себе швейцара клуба, который тщательно проверяет удостоверения личности, чтобы разрешить вход только тем, у кого есть соответствующие полномочия. Аутентификация в Node.js работает аналогичным образом, проверяя личность пользователей перед предоставлением доступа. В этой области мы полагаемся на такие пакеты, как «bcrypt», для защиты конфиденциальной информации.
Рассмотрим сценарий, в котором пользователи пытаются войти в систему. Без надежной аутентификации любой может замаскироваться под кого-то другого. Чтобы предотвратить это, мы используем библиотеку «bcrypt» для безопасного хеширования и сравнения паролей. Вот пример кода ниже:

Авторизация: предоставление прав доступа
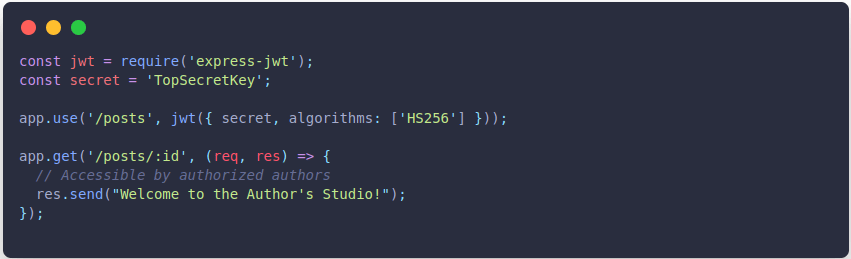
Представьте себе средневекового привратника, предоставляющего доступ к различным частям замка в зависимости от ролей отдельных лиц. Авторизация в Node.js действует как этот привратник, гарантируя, что пользователи имеют необходимые разрешения для доступа к определенным ресурсам.
Рассмотрим платформу для блогов, где авторы могут редактировать сообщения, а читатели — нет. Авторизация предотвращает несанкционированные действия с помощью таких инструментов, как «express-jwt», для управления правами доступа. Вот пример кода ниже:
Заключение
В сфере разработки Node.js валидация, аутентификация и авторизация являются столпами безопасности и функциональности. Проверка обеспечивает точность данных, Аутентификация проверяет личность пользователя, а Авторизация контролирует права доступа. Вместе они защищают приложения, создавая надежные, безопасные и эффективные системы. Освоив эти основные концепции, вы, как разработчик, будете владеть инструментами для создания надежных и отказоустойчивых цифровых ландшафтов.
